
Vulnerabilidade no Microsoft Entra ID coloca autenticação FIDO em risco
Quem identificou o problema e quando
Pesquisadores da Proofpoint divulgaram em 16/08/2025, às 10:00, a descoberta de uma falha no Microsoft Entra ID, serviço de gerenciamento de identidade da Microsoft. O estudo descreve que o erro pode ser explorado por meio de um phishlet criado para o framework Evilginx AiTM.
Segundo a equipe, o ataque força o sistema a substituir o método FIDO, considerado mais robusto, por uma alternativa menos segura já habilitada na conta-alvo.
Como a falha no Microsoft Entra ID é explorada
O golpe começa com o envio de um link malicioso via e-mail, SMS, solicitação OAuth ou outro canal. A URL leva a vítima a uma página controlada pelo invasor, equipada com o FIDO Downgrade phishlet.
Ao acessar o endereço, o usuário vê uma mensagem de erro que solicita a seleção de “outra forma de login”. Essa etapa conduz o processo para o método alternativo configurado pelo administrador — em geral, um segundo fator de autenticação (MFA) mais simples.
Quando a vítima insere as credenciais na interface falsa, o agente malicioso captura usuário, senha e cookie de sessão, reproduzindo o padrão de um ataque adversary-in-the-middle (AiTM).
Consequências do downgrade de autenticação
Com o cookie e as credenciais, o invasor assume a sessão ativa no navegador, herdando todos os direitos do titular da conta. A extensão do dano varia de acordo com o perfil do usuário.
Em contas com privilégios limitados, o impacto tende a ser restrito. Já em perfis de gerentes, supervisores ou executivos de nível C, há risco de acesso a informações estratégicas, documentos confidenciais e sistemas internos sensíveis.
Por que a vulnerabilidade existe
O método depende da presença de um segundo fator de autenticação além do FIDO. De acordo com a Proofpoint, esse cenário é comum, pois administradores mantêm opções de recuperação para usuários que perdem o dispositivo FIDO.
A coexistência de métodos distintos cria a brecha que o phishlet explora, possibilitando que o atacante redirecione o fluxo de login para a opção mais fraca.
Registro de uso no mundo real
Até o momento da divulgação, os pesquisadores não identificaram evidências de exploração ativa da falha. A Proofpoint atribui a ausência de casos conhecidos à complexidade do ataque e à necessidade de conhecimento técnico avançado.
Mesmo assim, os especialistas recomendam atenção, pois a cadeia de ferramentas necessária já é pública e pode ser adaptada por grupos ameaçadores decididos.
Impacto potencial para empresas e usuários
Organizações que dependem do Microsoft Entra ID para autenticar colaboradores enfrentam risco de comprometimento de contas internas. Departamentos como finanças, pesquisa e desenvolvimento ou recursos humanos podem ser alvos prioritários.
Usuários finais também correm perigo caso administradores mantenham múltiplos fatores habilitados, prática comum em ambientes corporativos e educacionais.
Recomendações de mitigação
A Proofpoint sugere a desativação de métodos de autenticação menos robustos sempre que possível, reduzindo a superfície de ataque para o downgrade. Políticas que exijam exclusivamente FIDO ou outras opções de alto nível diminuem o risco.
Outra medida é a revisão criteriosa de mensagens recebidas, mesmo vindas de contatos confiáveis. Contas comprometidas dentro da mesma organização podem ser usadas para encaminhar novos links maliciosos.
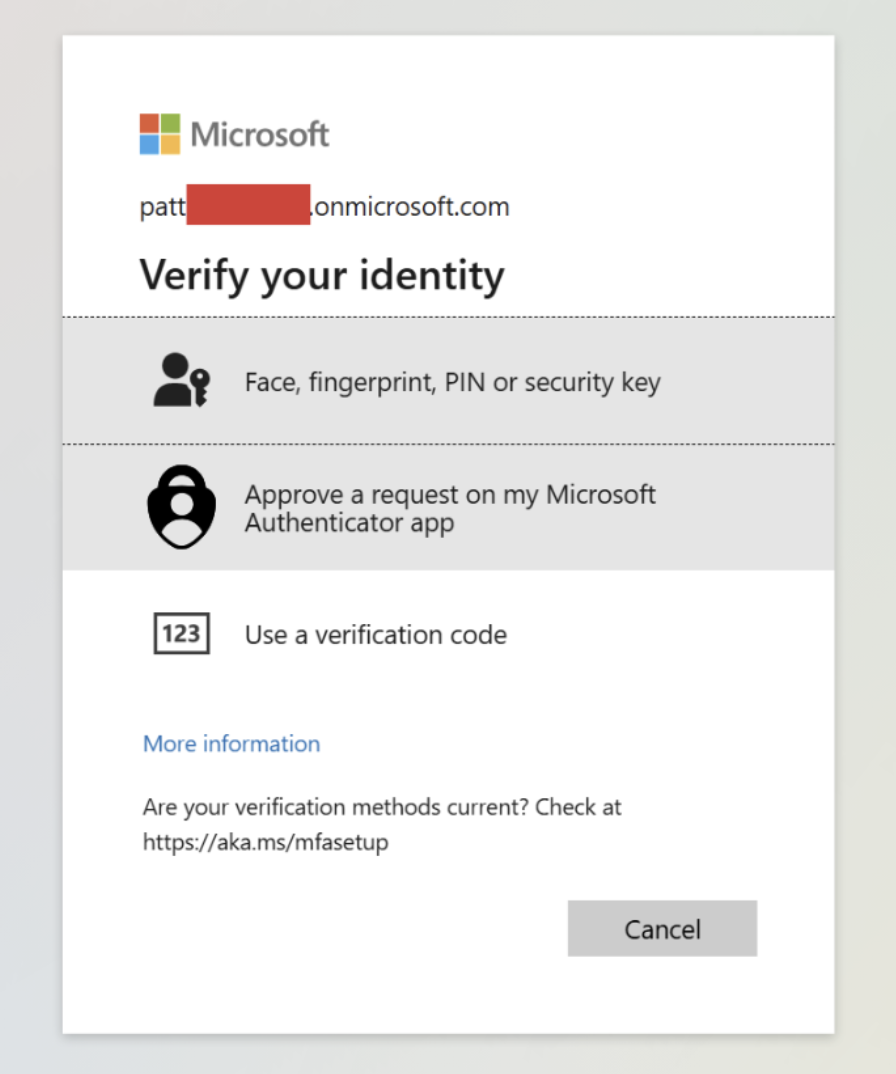
Imagem: tecmundo.com.br
Administradores devem habilitar monitoramento de eventos anômalos no Microsoft Entra ID, como tentativas repetidas de troca de método de login ou sessões originadas em endereços IP inesperados.
Como funciona o FIDO e por que é mais seguro
O protocolo FIDO utiliza chaves criptográficas armazenadas em hardware ou dispositivos móveis, eliminando o compartilhamento de senhas. Mesmo que um invasor intercepte o fluxo de rede, não consegue reproduzir o fator físico.
Já métodos clássicos de MFA, como códigos por SMS ou aplicativos de autenticação, dependem da transmissão de informações que podem ser copiadas ou redirecionadas em ataques AiTM.
Próximos passos para a Microsoft
Até a publicação desta reportagem, não houve posicionamento oficial da Microsoft sobre a vulnerabilidade. Caso um patch seja liberado, empresas deverão aplicá-lo rapidamente para eliminar o vetor de downgrade.
No cenário atual, a proteção depende da combinação de políticas de autenticação restritivas, treinamento de usuários e monitoramento contínuo de acessos suspeitos.
Panorama de segurança e tendências
A descoberta reforça a evolução de técnicas que visam contornar barreiras de autenticação. Ataques AiTM, antes focados em roubo de cookies de sessão, agora miram etapas específicas do fluxo de login, como a escolha do método.
Especialistas projetam aumento na sofisticação dessas abordagens, exigindo que equipes de segurança revisem processos de onboarding, recuperação de contas e configuração de múltiplos fatores.
Resumo da vulnerabilidade no Microsoft Entra ID
• Descoberta pela Proofpoint em 16/08/2025.
• Exploração via phishlet para Evilginx AiTM.
• Força downgrade do FIDO para método alternativo.
• Permite captura de credenciais e cookie de sessão.
• Sem casos confirmados no mundo real até agora.
• Mitigação: desativar fatores menos seguros e reforçar validação de links.
{
"@context": "https://schema.org",
"@type": "NewsArticle",
"headline": "Falha no Microsoft Entra ID permite downgrade de autenticação FIDO, apontam pesquisadores",
"datePublished": "2025-08-16T10:00:00-03:00",
"dateModified": "2025-08-16T10:00:00-03:00",
"author": {
"@type": "Person",
"name": "Igor Almenara Carneiro"
},
"publisher": {
"@type": "Organization",
"name": "TecMundo",
"logo": {
"@type": "ImageObject",
"url": "https://example.com/logo.png"
}
},
"description": "Pesquisadores da Proofpoint detalham falha no Microsoft Entra ID que possibilita troca de autenticação FIDO por método menos seguro, permitindo acesso não autorizado a contas corporativas.",
"mainEntityOfPage": {
"@type": "WebPage",
"@id": "https://example.com/falha-microsoft-entra-id-downgrade-autenticacao-fido"
}
}
Postagens relacionadas